ISO 27001: Findings umsetzen und lückenlos belegen.
Ein ISO-27001-Audit bringt Findings — und jedes braucht eine Maßnahme, einen Verantwortlichen und einen Nachweis. Bricksta sorgt dafür, dass Maßnahmen tatsächlich umgesetzt und belegt werden, lange bevor der Auditor wiederkommt.
- Jedes Finding ein Vorgang
- Nachweis direkt am Schritt
- Jederzeit prüfbereit
Finding A.5.18 · Kessler Metallbau
Angelegt nach dem Audit
- ITBerechtigungen prüfen — erledigtAltkonten löschen — läuft
- PersonalAustritte melden — erledigtProzess anpassen — wartet
- ComplianceNachweis sammeln — gefährdetWirksamkeit prüfen — wartet
- GeschäftsführungMaßnahme freigeben — erledigt
Frühwarnung
Nachweis fehlt, Frist in 9 Tagen
Verantwortliche und Informationssicherheit automatisch benachrichtigt.
Nach dem Audit beginnt die eigentliche Arbeit.
Jedes Finding verteilt sich über IT, Personal, Compliance und Geschäftsführung — und läuft heute meist über Tabellen, E-Mail und manuelles Nachhaken.
Was es kostet, wenn es so bleibt
- Offene Findings können im Folge-Audit zu Abweichungen werden
- Das Zertifikat und damit Aufträge geraten in Gefahr
- Vor jedem Termin bindet das Zusammensuchen viel Zeit
Maßnahmen in Tabellen
Die Maßnahmenliste lebt in einer Tabelle, die niemand gern pflegt. Wer was bis wann erledigt, steht bestenfalls in einer Spalte.
Nachweise über Laufwerke verstreut
Screenshots, Exporte und Bestätigungen liegen in Postfächern und Ordnern. Wo genau, weiß oft nur, wer sie abgelegt hat.
Hektik vor dem nächsten Termin
Der Auditor kommt wieder. Dann beginnt das Zusammensuchen: Was wurde umgesetzt? Und wo ist der Beleg?
Das Problem ist nicht das Audit. Es ist die Umsetzung danach.
Tabelle, Aufgaben-Tool, GRC-Software oder Ticketsystem? Was bringt deine Maßnahmen wirklich ins Ziel?
Das sind die üblichen Wege, Findings über mehrere Teams umzusetzen.
Hier siehst du Punkt für Punkt, was jeder davon kann.
| Was ein Ablauf braucht | Weiter wie bisherMaßnahmenliste in Excel, Nachhaken per Mail | Aufgaben-ToolBoard mit einer Aufgabe je Maßnahme | GRC-SoftwareISMS-Software für Richtlinien und Risiken | TicketsystemEin Ticket je Maßnahme im IT-Ticketsystem | BrickstaEin Vorgang je Finding, mit Nachweis am Schritt |
|---|---|---|---|---|---|
| Jede Maßnahme hat Person und Frist | teilweise | kann es | kann es | kann es | kann es |
| IT, Personal und Compliance arbeiten parallel daran | kann es nicht | kann es | teilweise | teilweise | kann es |
| Der Nachweis hängt direkt an der Maßnahme | kann es nicht | teilweise | kann es | teilweise | kann es |
| Überfällige Maßnahmen fallen von selbst auf | kann es nicht | teilweise | kann es | teilweise | kann es |
| Externe liefern ihren Nachweis selbst zu | kann es nicht | kann es nicht | teilweise | kann es nicht | kann es |
| Dein Fachbereich ändert den Ablauf selbst | kann es | kann es | teilweise | teilweise | kann es |
| Läuft in Tagen, ohne Einführungsprojekt | kann es | kann es | kann es nicht | teilweise | kann es |
| Verwaltet Richtlinien, Risiken und Kontrollen | kann es nicht | kann es nicht | kann es | kann es nicht | kann es nicht |
| Erfüllt | 2 von 8 | 4 von 8 | 4 von 8 | 1 von 8 | 7 von 8 |
| Fazit | Vertraut. Aber ob eine Maßnahme umgesetzt und belegt ist, zeigt erst das Nachhaken. | Gut zum Verteilen. Aber Nachweise liegen daneben, und Fristen prüft niemand gezielt. | Stark für das ISMS selbst. Die Umsetzung über Teams und Externe bleibt oft außen vor, und die Einführung dauert. | Gut für die IT. Personal, Geschäftsführung und Externe arbeiten dort selten mit. | Jedes Finding als Vorgang über alle Teams, mit Nachweis am Schritt. Richtlinien bleiben in deinem ISMS. |
Maßnahmenliste in Excel, Nachhaken per Mail
So läuft die Umsetzung mit Bricksta.
Jedes Finding wird ein Vorgang mit klaren Schritten, Zuständigen und Fristen — und mit dem Nachweis genau dort, wo er entsteht.
- 1
Jedes Finding wird ein Vorgang
Je Finding legst du einen Vorgang an — mit Maßnahme, Verantwortlichen und Frist, statt einer weiteren Zeile in der Tabelle.
- 2
Teams arbeiten parallel
IT, Personal und Compliance bekommen ihre Aufgaben gleichzeitig. Jeder sieht nur seinen Teil, die Verantwortung bleibt eindeutig.
- 3
Nachweise am Schritt
Dateien, Links oder Bestätigungen werden direkt an der Aufgabe erfasst. Ist der Nachweis als Pflichtfeld hinterlegt, lässt sie sich erst mit ihm abschließen.
- 4
Prüfbereit ohne Zusammensuchen
Der Verlauf jeder Maßnahme ist vollständig nachvollziehbar und lässt sich je Vorgang als PDF ausgeben — für den Auditor liegt alles bereit.
Ein Vorgang, vier Blicke.
Jeder sieht genau das, was ihn betrifft — und der Stand jeder Maßnahme ist für alle derselbe.
Sieht alle offenen Findings auf einen Blick. Was überfällig ist oder einen Nachweis braucht, steht ganz oben.
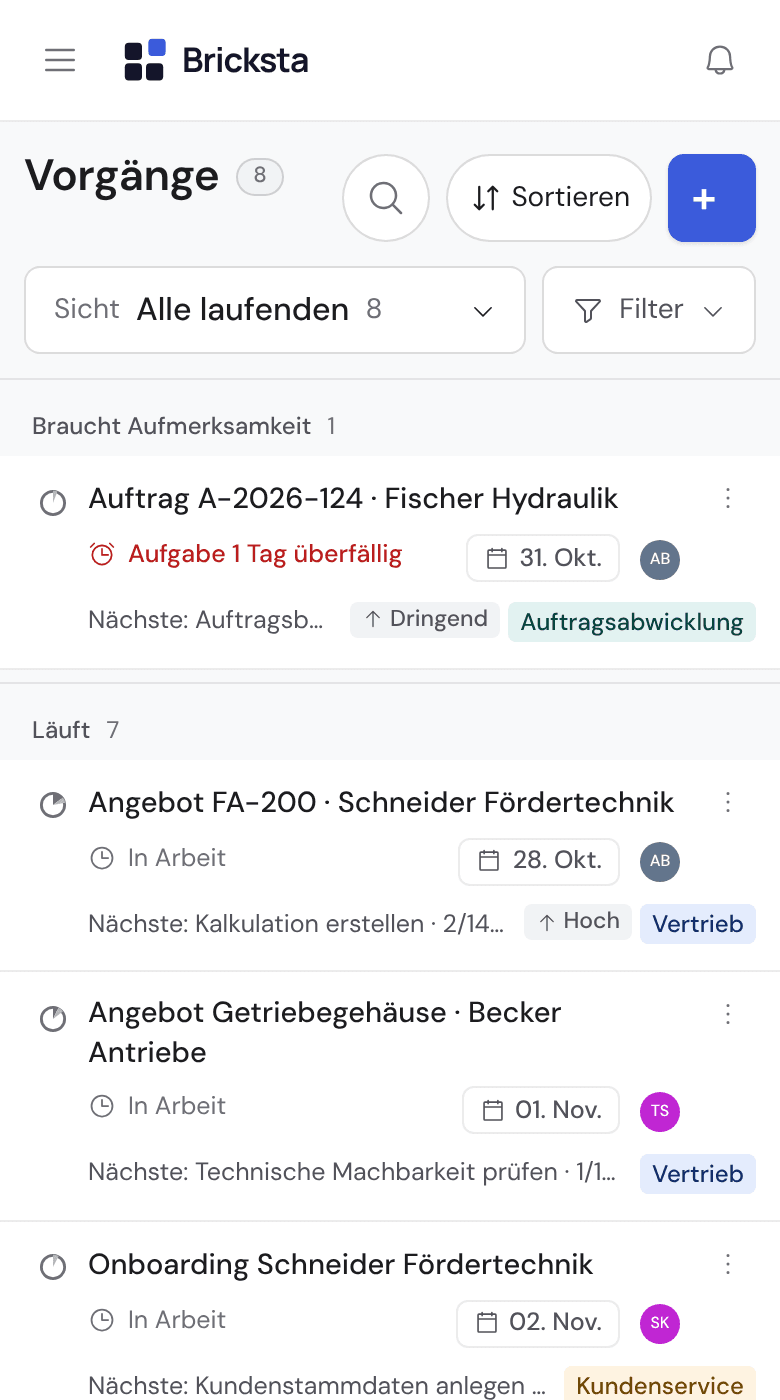
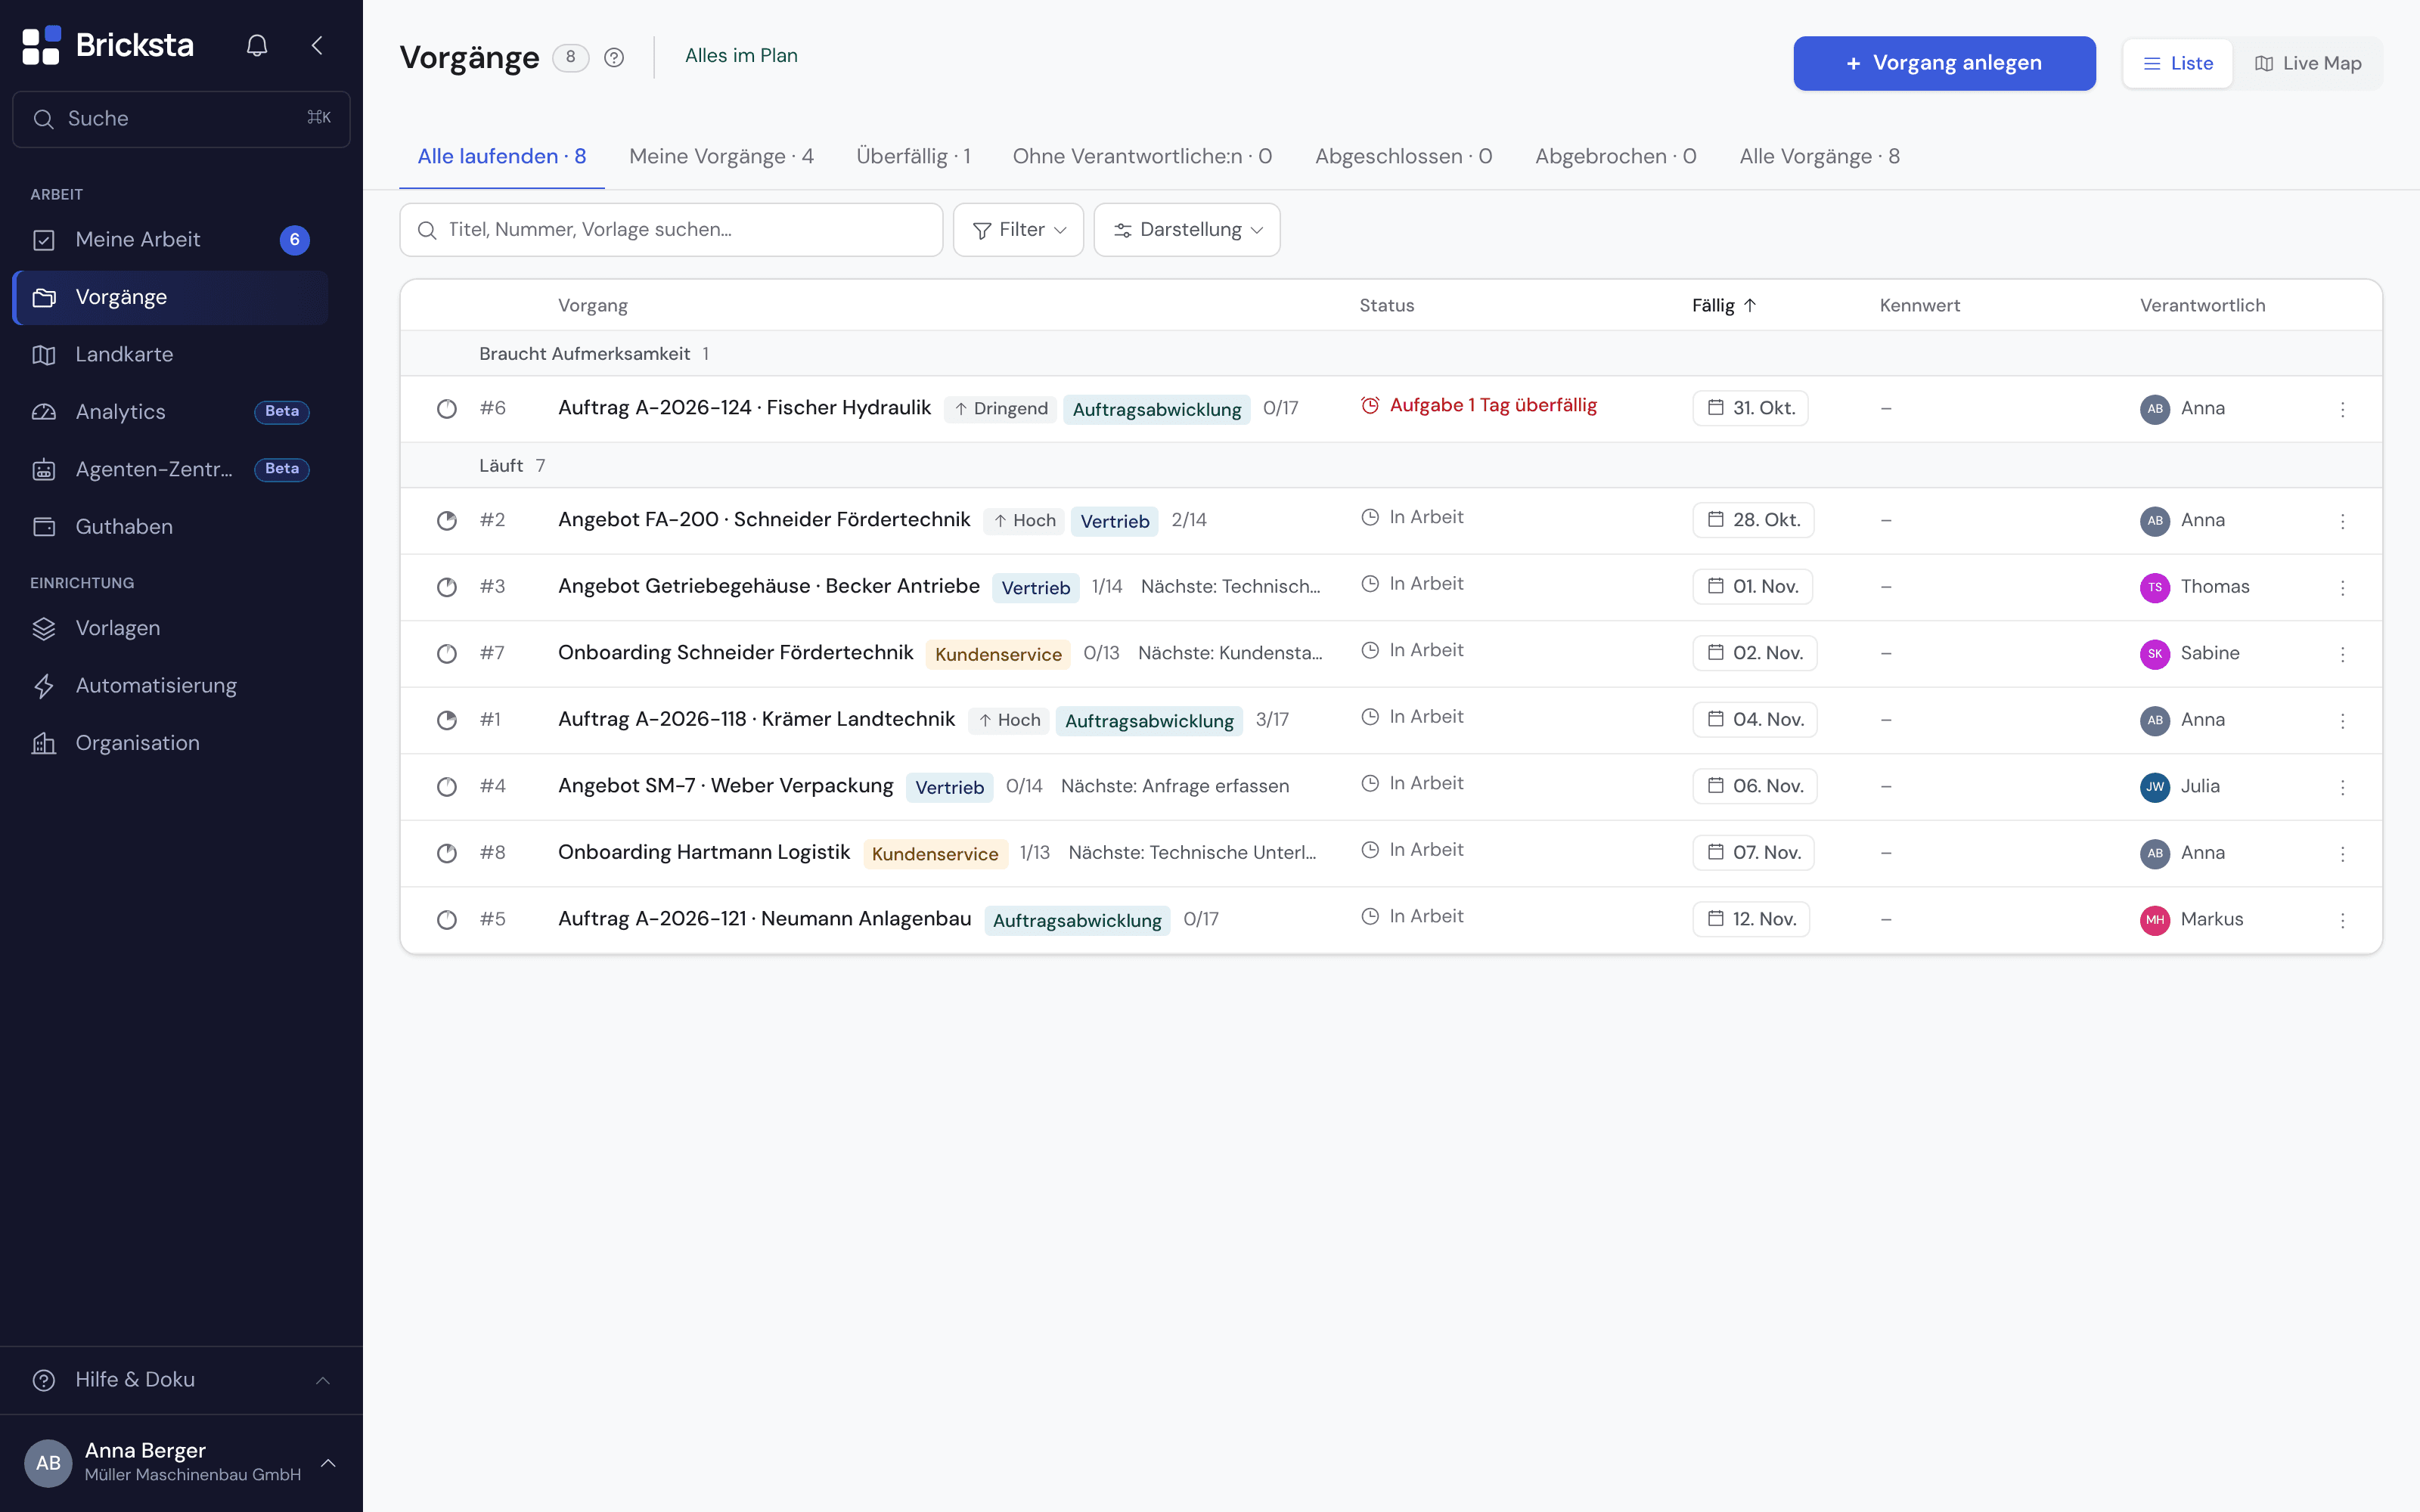
Echte Ansichten aus Bricksta, mit Beispieldaten.
Was sich ändert.
Prüfbereit ohne Endspurt
Die Bereitschaft für das Audit entsteht laufend, nicht in Hektik kurz vor dem Termin.
Klare Verantwortung
Jede Maßnahme hat einen Verantwortlichen und einen belegten Stand.
Nachweise an einem Ort
Belege hängen an der Maßnahme, nicht verstreut auf Laufwerken.
Wiederholbar je Audit
Derselbe Ablauf trägt jedes Folge-Audit, statt jedes Mal neu zu beginnen.
Dein erster Prozess.In 5 Tagen live.
TAG 01VON 5
Du erzählst. Wir hören zu.
Wir verstehen, wo es heute hakt, und legen dein Ziel fest. Unsere Zusage: Freitag ist dein Prozess live.
Du + Bricksta-Team
Die fünf Arbeitstage zählen ab dem gemeinsam vereinbarten Projektstart: für einen klar abgegrenzten ersten Prozess, mit deinen Informationen und deiner Mitwirkung.
Gehostet in Frankfurt
Deutsches und europäisches Recht
Rechte je Rolle
Jeder sieht nur, was ihn betrifft
Lückenloser Verlauf
Jeder Schritt bleibt nachvollziehbar
Anbindung an deine Systeme
Start per E-Mail, CRM oder Formular
Häufige Fragen
Was Teams vor dem Start am häufigsten wissen wollen.
Deine Frage ist nicht dabei? Schreib unsIst Bricksta ein ISMS- oder GRC-Ersatz?
Nein. Bricksta ersetzt kein ISMS, keine Richtlinien-Bibliothek und kein Asset-Inventar. Bricksta führt die operative Umsetzung von Findings und Maßnahmen und erfasst die Nachweise dazu.
Wie wird der Nachweis erfasst?
Nachweise wie Dateien, Links, Screenshots oder Bestätigungen werden direkt an der jeweiligen Aufgabe erfasst. Der Abschluss einer Maßnahme kann an das Vorliegen des geforderten Nachweises gebunden werden.
Für welche Unternehmen ist das gedacht?
Für Organisationen mit aktivem ISO-27001-Zertifizierungs- bzw. Audit-Druck, bei denen Findings über mehrere Teams (IT, Personal, Compliance, Geschäftsführung) umgesetzt werden — typischerweise im Mittelstand.
Bleibt der Verlauf nachvollziehbar?
Ja. Jede Zuweisung, jeder Status und jeder Nachweis wird strukturiert erfasst. Der gesamte Verlauf der Umsetzung ist jederzeit sichtbar und prüfbar.
Wie schnell ist das einsatzbereit?
Ein klar abgegrenzter erster Ablauf ist in fünf Arbeitstagen live — ab einem gemeinsam vereinbarten Start und mit deiner Mitwirkung. Umfangreichere Vorhaben bekommen einen eigenen Zeitplan.
Weitere Lösungen
Dasselbe Prinzip, andere Abläufe: ein Vorgang, mehrere Teams, ein gemeinsamer Stand.
Alle LösungenKunde & Vertrieb
Kunden-Onboarding
Vom gewonnenen Deal bis zum produktiven Kunden: Bricksta führt alle Teams durch einen Vorgang — mit Frühwarnung, bevor ein Kunde eskaliert.
Lösung ansehenPersonal & Organisation
Urlaub & Vertretung
Antrag und Freigabe mit Blick aufs Team und eine Vertretung, die wirklich vertritt: Aufgaben laufen weiter, wenn jemand im Urlaub ist.
Lösung ansehenDein Ablauf ist nicht dabei?
Bricksta führt jeden Ablauf mit Schritten, Zuständigen und Fristen. Im Erstgespräch schauen wir uns deinen an.
Wie koordinierst du heute die Umsetzung von Audit-Findings — und wie sicher bist du, dass alles lückenlos belegt ist?
Persönlich, unverbindlich und an deinem echten Ablauf.